La tempête géopolitique qui a frappé Kaspersky à partir de 2022 a également laissé des traces profondes au Benelux. Mais selon Tim de Groot et Philippe Foubert, le vent a commencé à tourner depuis un certain temps déjà. Les RSSI accordent à nouveau davantage d’importance à l’expertise technologique, les partenaires sont pour la plupart restés fidèles à l’entreprise et les MSP devraient devenir un moteur important de la croissance future. Parallèlement, Kaspersky est en pourparlers avec ALSO au sujet d’une éventuelle collaboration en tant que troisième distributeur au Benelux.
Aujourd’hui, lorsqu’on parle de Kaspersky avec Tim de Groot, il est difficile de ne pas évoquer les quatre dernières années. Ce Néerlandais travaille depuis seize ans pour le spécialiste de la cybersécurité et a vu l’entreprise traverser au Benelux ce qui a peut-être été la période la plus difficile de son histoire.
À partir de 2022, Kaspersky, en tant qu’entreprise d’origine russe, a dû faire face aux conséquences de la guerre en Ukraine. L’impact commercial a été particulièrement lourd. « A été », précise-t-il fièrement.
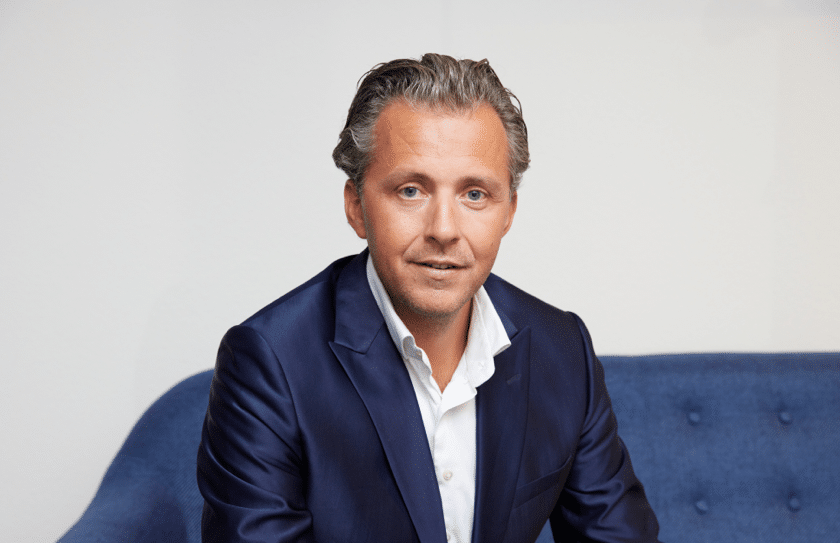 « À un moment donné, nous étions entre 30 et 35 % en dessous du niveau d’avant », explique M. De Groot. « 2022 a sans aucun doute été l’année la plus difficile. »
Depuis 2024, il constate toutefois un net revirement. Les clients qui avaient pris leurs distances reviennent vers l’entreprise et, selon lui, l’évaluation technique reprend de l’importance dans les décisions en matière de sécurité.
La technologie regagne en importance
M. De Groot et M. Foubert constatent que ce sont surtout les RSSI et les responsables informatiques qui continuent d’accorder une très grande importance à Kaspersky sur le plan technique. Selon eux, cela modifie également la manière dont on aborde le contexte géopolitique de l’entreprise.
Non pas parce que la géopolitique a disparu, mais parce que le débat s’est considérablement élargi aujourd’hui.
Les entreprises sont confrontées à des questions géopolitiques liées aux technologies provenant de différents pays et régions. La Russie et l’Ukraine ne sont pas les seules à jouer un rôle à cet égard. Les relations avec les entreprises technologiques israéliennes, les tensions entre les États-Unis et d’autres pays, ainsi que des conflits tels que celui avec l’Iran, montrent clairement que les risques géopolitiques ne se limitent pas à un seul pays ou à un seul fournisseur.
Selon M. De Groot, les RSSI se penchent donc à nouveau plus attentivement sur la question qui est en fin de compte cruciale pour eux : dans quelle mesure la technologie protège-t-elle mon organisation ?
Pour Kaspersky, c’est un argument de poids. L’entreprise est depuis toujours fortement axée sur la R&D. Environ 45 % du personnel travaille dans la recherche et le développement.
L’ampleur des travaux de ces équipes est considérable. Selon Kaspersky, environ 576 000 cybermenaces nouvelles ou modifiées par jour sont aujourd’hui traitées et analysées. Une grande partie d’entre elles consiste en des variantes de logiciels malveillants existants, mais même une petite modification d’un script peut suffire à rendre la détection plus difficile.
« Il est bien sûr impossible de traiter manuellement de tels volumes », explique M. De Groot. « L’IA et l’apprentissage automatique sont donc devenus essentiels. »
Kaspersky peut s’appuyer sur des données provenant aussi bien d’environnements grand public que professionnels. Selon M. De Groot, cette large base installée constitue une vaste base de données de renseignements sur les menaces.
Un seul partenaire a dû se retirer
Selon nos deux interlocuteurs, la loyauté du réseau de partenaires est tout aussi importante pour la reprise.
Au Benelux, Kaspersky opère exclusivement via le réseau de distribution, et compte, selon ses propres dires, environ 350 à 400 partenaires actifs. Malgré la forte pression géopolitique, M. De Groot précise que un seul partenaire a effectivement dû mettre fin à sa collaboration avec Kaspersky parce qu’un client final l’exigeait explicitement. Ce n’était pas le choix du partenaire lui-même, mais le client est roi…
« Nous avons constaté une loyauté exceptionnelle durant cette période », déclare M. De Groot. « Les partenaires qui connaissent bien notre technologie ont continué à dialoguer avec nous. » Les volumes ont baissé, mais le nombre de partenaires est resté stable.
Selon lui, Kaspersky s’est surtout efforcé de communiquer en toute transparence sur son organisation et son infrastructure. L’entreprise fait notamment référence à son initiative « Global Transparency Initiative » ainsi qu’au traitement et au stockage de certaines données clients en Suisse.
Pendant ce temps, les concurrents ont tenté de tirer parti de la situation. M. De Groot et M. Foubert évoquent des fournisseurs de solutions de sécurité qui ont approché les partenaires de Kaspersky en leur proposant des remises très importantes et, dans certains cas, même une première année gratuite.
Pourtant, l’essentiel du réseau de partenaires a tenu bon.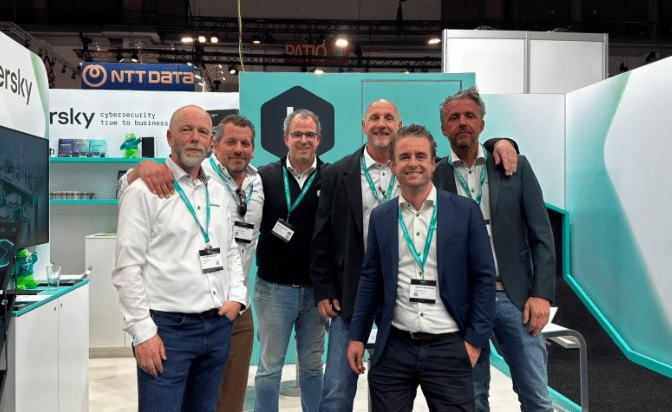
Philippe Foubert : apparemment, il est tombé dans la sécurité dès son enfance
L’une des personnes appelées à contribuer à façonner la prochaine phase de croissance est Philippe Foubert. C’est un visage connu dans le monde de la distribution informatique belge ; il a travaillé près de quatorze ans chez Ingram Micro, où il a notamment été actif au sein des divisions Pure Licensing, SMB et Advanced Solutions.
Son choix de rejoindre Kaspersky était donc tout sauf le fruit du hasard. Fort de ses nombreuses années d’expérience dans le domaine des licences, M. Foubert connaissait particulièrement bien le paysage des fournisseurs. Il savait ce que chaque acteur avait à offrir, comment ils traitaient leurs partenaires et, surtout, quelle était l’ADN de chacune des marques.
Lorsqu’il a décidé de quitter Ingram Micro, il avait d’ailleurs déjà choisi sa prochaine destination et signé chez Kaspersky.
« Je connaissais bien sûr très bien le marché et les différents fournisseurs. Quand vient le moment de décider où l’on se sent le mieux à sa place, Kaspersky était pour moi le bon choix. »
Il y a toutefois eu un intermède remarquable entre Ingram Micro et Kaspersky. Avant de prendre effectivement ses fonctions chez son nouvel employeur, Foubert est parti pendant quelques mois aider son bon ami Steve Meynen chez Awingu. L’éditeur de logiciels belge traversait alors une phase cruciale de forte croissance et avait besoin d’un renfort commercial.
C’est ainsi que Foubert est d’abord venu en aide à son « copain » en difficulté et qu’il a rejoint chez Awingu quelques vieilles connaissances au sein de ce qu’ils appelaient eux-mêmes la « Dalton-team ».
Avec le recul, on constate d’ailleurs une constante amusante dans sa carrière. Car bien avant que Foubert ne se lance dans la vente de licences, la distribution et la cybersécurité, il s’occupait déjà d’une toute autre forme de sécurité.
« Dans une vie antérieure, j’ai été garde du corps et videur », dit-il en riant.
Voir sa candidature aux Channel Awards, où il était finaliste dans la catégorie « Account Manager ». Lien pour les nostalgiques parmi nous.
De la sécurité physique à la cybersécurité, donc. Et cela explique peut-être aussi en partie le bon feeling avec Kaspersky. Foubert ne décrit pas l’entreprise comme une multinationale classique, mais comme une organisation où l’expertise technique, la confiance et l’esprit d’entreprise occupent une place prépondérante.
« On vous accorde beaucoup d’autonomie et de responsabilités. Ils recherchent des personnes qui font preuve d’esprit d’initiative et qui n’ont pas besoin d’une autorisation pour chaque décision. »
Pour quelqu’un qui, pendant des années, a pu observer du côté de la distribution comment différents fournisseurs de sécurité traitent leurs partenaires, c’est précisément cette combinaison qui a fait la différence.
De Groot partage ce point de vue. Son propre parcours chez Kaspersky l’a mené du commerce électronique et du marketing numérique vers le B2B, puis vers la responsabilité de différentes régions internationales. Outre le Benelux, les pays nordiques et le Royaume-Uni, il s’est également vu confier des missions visant à poursuivre la croissance en Afrique du Nord et en Afrique centrale.
La croissance provient pour moitié des partenaires
Cette approche entrepreneuriale se reflète également dans la manière dont Kaspersky aborde la génération de prospects.
Selon M. De Groot, la croissance commerciale au Benelux est aujourd’hui portée à parts égales par Kaspersky et ses partenaires.
La moitié provient directement du réseau de partenaires. Ceux-ci identifient des opportunités auprès de clients existants ou nouveaux et les développent ensuite avec Kaspersky.
L’autre moitié provient de Kaspersky lui-même. Les clients finaux s’adressent par exemple directement au fournisseur via le site web, des actions marketing ou des événements. Mais cela ne signifie pas pour autant que Kaspersky se charge ensuite lui-même de la transaction.
« Nous déterminons quel partenaire correspond le mieux à ce client et à cette opportunité, puis nous confions la piste à ce partenaire », explique M. De Groot.
Ce mécanisme est essentiel dans un modèle qui, au Benelux, reste à 100 % axé sur le réseau de distribution.
ALSO pourrait devenir le troisième distributeur
Côté distribution, Kaspersky travaille aujourd’hui avec Infinigate et DSD. Selon M. Foubert, le développement des plateformes MSP est notamment devenu un facteur déterminant dans la distribution ces dernières années.
Selon lui, DSD a été l’un des premiers à adopter une approche MSP, tandis qu’Infinigate a également investi massivement dans sa plateforme et ses services.
Un troisième nom pourrait bientôt venir s’ajouter à cette liste.
Kaspersky est en pourparlers avec ALSO au sujet d’une éventuelle collaboration en tant que troisième distributeur pour le Benelux. Il n’y a pas encore d’accord définitif, mais De Groot et Foubert confirment que les discussions sont en cours.
ALSO présente un intérêt en raison de l’ampleur avec laquelle le distributeur a développé ses activités de cloud et de MSP en Europe. Dans le même temps, Kaspersky souhaite éviter que le paysage de la distribution ne devienne trop vaste.
Chaque distributeur doit conserver une marge de manœuvre suffisante pour investir dans le fournisseur.
Pas un maximum de partenaires
Cette même philosophie s’applique aux revendeurs.
Kaspersky ne souhaite pas simplement attirer un maximum de nouveaux partenaires. La priorité est donnée à la croissance au sein de l’écosystème existant.
« Nous voulons avant tout croître avec nos partenaires actuels », explique Foubert. « Cela n’a guère de sens de mettre dix partenaires en concurrence dans une même région pour les mêmes clients. »
Au sein du paysage des partenaires belges, Kaspersky fait la distinction entre les revendeurs traditionnels et les MSP. C’est surtout cette dernière catégorie qui doit continuer à se développer.
« Dans le modèle traditionnel, on retourne voir le client au bout d’un an pour discuter d’un renouvellement », explique M. Foubert. « Dans un modèle MSP, il faut prouver sa valeur chaque mois. »
Pour les partenaires, cela signifie des revenus récurrents, mais aussi une relation plus étroite avec le client. En principe, le client peut partir chaque mois, ce qui oblige un MSP à fournir en permanence des services et de la valeur ajoutée.
La sécurité évolue ainsi de la simple vente de licences vers une prestation de services permanente.
De la sécurité des terminaux au MDR et à la veille sur les menaces
C’est pourquoi Kaspersky souhaite également faire évoluer ses partenaires au-delà de la sécurité classique des terminaux. La veille sur les menaces et la détection et réponse gérées (MDR) prennent de plus en plus d’importance dans le portefeuille.
De Groot évoque à ce sujet la longue histoire de Kaspersky dans la recherche sur les menaces. Les chercheurs de l’entreprise ont notamment participé à l’analyse de Stuxnet et, plus récemment, de l’opération Triangulation, une attaque particulièrement sophistiquée visant les iPhones et exploitant plusieurs vulnérabilités « zero-day ».
« Nous sommes bien plus une entreprise technologique qu’une entreprise de marketing », affirme De Groot.
Selon lui, c’est précisément grâce à cette réputation technique que les discussions, qui portaient presque exclusivement sur la géopolitique il y a quelques années, reviennent aujourd’hui plus souvent sur les capacités en matière de sécurité.
IoT et OT : le vieil ordinateur dans l’usine
Un autre domaine dans lequel De Groot et Foubert voient de grands risques est la sécurité de l’IoT et de l’OT dans l’industrie manufacturière.
Souvent, le problème ne réside pas dans les environnements cloud les plus récents, mais dans des machines qui fonctionnent sans encombre depuis dix, quinze ou vingt ans.
Dans les environnements de production, on trouve encore des systèmes équipés de versions Windows très obsolètes et, dans des cas exceptionnels, même des applications basées sur DOS. Souvent, ces machines ne sont délibérément pas connectées directement à Internet. On a donc facilement tendance à supposer qu’elles sont également sécurisées.
Mais « isolé physiquement » ne rime pas avec « protégé ».
Un technicien externe venu effectuer une maintenance et qui connecte un ordinateur portable ou une clé USB à une telle machine peut, sans le savoir, y introduire un logiciel malveillant. Un système qui semblait totalement isolé depuis des années se retrouve ainsi soudainement doté d’un point d’accès au monde extérieur.
C’est précisément parce que ces systèmes de production sont anciens et ne reçoivent parfois presque plus de mises à jour de sécurité que l’impact peut être considérable. De plus, leur remplacement n’est pas comparable à celui d’un PC de bureau : derrière cet ordinateur peut se cacher une chaîne de production valant des millions d’euros, conçue pour fonctionner pendant des dizaines d’années.
Pour les partenaires de sécurité, cela crée un nouveau terrain d’action où la sécurité informatique, l’OT, l’IoT et la continuité industrielle se rapprochent de plus en plus.
Tout ne doit pas nécessairement aller dans le cloud
Cela rejoint une autre évolution observée par Kaspersky. Après des années où l’approche « cloud-first » était presque devenue un automatisme, les entreprises se posent à nouveau de manière plus critique la question de savoir quelles données et quels systèmes elles souhaitent réellement transférer vers le cloud.
« Ce n’est pas comme si tout le monde revenait à une solution sur site », nuance M. De Groot. « Mais les entreprises font à nouveau sciemment la distinction : quelles données peuvent aller dans le cloud et quelles données est-ce que je souhaite garder sous mon propre contrôle ? »
La souveraineté des données, la disponibilité et la réglementation jouent un rôle à cet égard. Dans certaines régions d’Afrique, selon lui, les solutions sur site restent encore largement dominantes, tant pour des raisons de connectivité que pour la volonté de conserver les données au sein du pays.
La directive NIS2 renforce également cette prise de conscience en Europe.
Les MSP, en particulier, se voient ainsi confier une responsabilité particulière. Ils disposent en effet d’un accès étendu à l’infrastructure de différents clients.
« En tant que MSP, vous êtes très proche de l’infrastructure de vos clients », explique Foubert. « Vous ne pouvez donc pas vous permettre d’être vous-même le maillon faible. »
La cybercriminalité devient une industrie
La cybercriminalité repose de moins en moins sur des hackers individuels qui agissent seuls. De Groot observe l’émergence de structures comptant des spécialistes distincts chargés de repérer les vulnérabilités, de mener les attaques, d’analyser les données volées, voire d’assurer le soutien et la communication.
L’IA accélère cette professionnalisation. Le clonage vocal, le phishing très convaincant et la fraude consistant à usurper l’identité de PDG ou d’autres dirigeants renforcent l’efficacité de l’ingénierie sociale.
D’un autre côté, les entreprises doivent déterminer elles-mêmes comment gérer l’IA générative. Quel collaborateur partage quelles informations d’entreprise avec un outil d’IA ? Où ces informations aboutissent-elles ? Et qui en assure le suivi ?
Pour les MSP et les partenaires de sécurité, cela ne simplifie pas le marché, mais l’élargit.
« Le réseau de distribution nous a aidés à traverser cette période »
Kaspersky sort ainsi d’une période exceptionnelle au Benelux. L’entreprise a vu son activité chuter fortement à partir de 2022, mais, selon De Groot et Foubert, elle a conservé la quasi-totalité de son réseau de partenaires.
Aujourd’hui, l’accent est à nouveau mis sur la croissance.
Celle-ci doit passer par une combinaison de revendeurs existants, d’un écosystème MSP en pleine expansion et de prospects que Kaspersky génère elle-même avant de les transmettre à des partenaires appropriés. Avec Infinigate et DSD, deux distributeurs sont désormais à bord, et des discussions sont en cours avec ALSO concernant une éventuelle troisième collaboration.
Le débat géopolitique n’a donc pas disparu. Mais selon M. De Groot, il s’inscrit désormais dans un débat beaucoup plus large sur la technologie, l’origine, la souveraineté des données et la confiance.
Et lorsque les RSSI comparent ensuite les capacités techniques des différents fournisseurs de sécurité, Kaspersky est convaincu de disposer à nouveau d’atouts solides.
« Ces dernières années n’ont pas été faciles », conclut De Groot. « Mais nos partenaires sont restés à nos côtés. Nous souhaitons désormais renouer avec la croissance à leurs côtés. »